2008年10月12日 星期日

Norton Internet Security 2008 保安軟件

相信大家也在電腦上安裝了不同廠商生產的防毒軟件,而我今天不知為何想嘗嘗新,把慣用的那個防毒換掉。將舊有的換作Norton Internet Security 2008。但是,在官網下載的是試用版,那就有感不足,在Google 搜尋了一會兒後找到香港討論區的一個帖子,就是很多人需要的資料。

http://www.discuss.com.hk/viewthread.php?tid=6615087&page=1&extra=page%3D1

不過在這裏我又嫌過程較長,但算了吧,在幾天後試試它那套方法把電腦換成Norton Internet Security 2008作為防毒吧!在上面網址裏就提供了足夠的工具,非常完整。

2008年10月11日 星期六

Vista 小技巧-檢查作業系統檔案

在某些情況下,大家可能會希望檢查一下作業系統檔案是否遭到修改,就如感染了某些不知名的病毒。其實,Windows Vista (XP也有這套工具,但使用方法就有點不同) 就內置有一個檢查工具,能檢查作業系統檔案。

在Windows Vista 系統下,以「系統管理員」的身份執行命令提示字元,即在開始的搜尋欄中輸入cmd,再按Shift+Enter。

在命令行中輸入sfc /VERIFYONLY ,就可以開始檢查系統的檔案是否完好無損。若果想自動修復找到的錯誤,可以輸入sfc /SCANNOW。Windows XP的使用者可以使用 sfc /SCANNOW 。

2008年10月10日 星期五

影片字幕製作一手包辦

大家在看著有字幕的電影,有沒有想過自己也來做一個完美的字幕?現時在互聯網上有很多字幕製作的軟件,可以幫助大家做到大家心目中的字幕。這套的軟件是免費,在softpedia.com可以下載

它的特別之處是它能將大家的心血結晶製成不同的格式,而字幕的編輯功能也不遜於其他的付費軟件。

若果大家的英文不好又希望在短時間內掌握這套軟件,可以在網上找找Subtitle Workshop 的中文版本。
而在這裏我已幫大家找到了中文化的壓縮檔案,而網址揭示了也可以在官方網站上下載。

http://www.urusoft.net/downloads/langs/sw/chinesebig5.zip

2008年10月9日 星期四

打字技巧學習軟件

打字的技術要達到精煉的境界,要不斷的訓練才可以。為此,程式設計的人也開發了一些專用來訓練打字的程式,幫助有這些需要的學習者。Typing Master Typing Test 是這篇文章所介紹的軟件,各位可以藉它來訓練您的打字技術。

安裝的過程也是如此,若果在預設的選項下,完成安裝時會自動執行。當中有不同的練習可以供大家練習,打字的時間長度也可以自行選擇。完成後,它會顯示您打字的速度。


http://www.download.com/TypingMaster-Typing-Test/3000-2051_4-10046660.html?tag=mncol;pop&cdlPid=10452924

2008年10月8日 星期三

Rootkit 偵測者程式

有聽過Rootkit 這個字嗎?Rootkit 是病毒、間諜程式用以從掃瞄程式隱藏自己的存在。Rootkit 也有分為不同的類型,但在這裏不詳細在此方面深入探究。今次要看的是一個偵測Rootkit的程式。

Rootkit Revealer 是我們這次的主角(,它能偵測一些的Rootkit 程式,例如在微軟Tech.net 所引的例子-HackerDefender ,它會在登錄檔中加入一些的記錄,當Revealer 搜尋這個登錄檔便會發現它的存在(當然它是靠著定義來辦事的)。

使用這些程式也是和其他保安軟件一樣道理,經常性的更新、留意程式錯誤回報惡意程式的情況,在這裏也都要多加留意。

2008年10月7日 星期二

HijackThis 記錄檔案解讀

運行過HijackThis 這套軟件得到HijackThis記錄檔,但是那個檔案就是不明白其中的意思,這次就應網友要求寫一下解讀HijackThis的方法。各位有什麼好東西認為值得放在這裏,不妨到左方的通訊器留一個言給我啊!

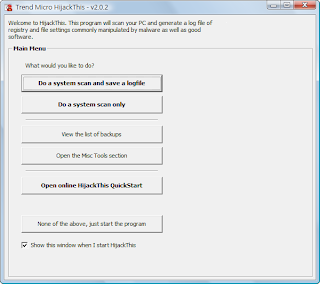
首先,要利用HijackThis 掃瞄系統,就要先下載這個程式執行它,並在Main menu(主選單)中按下Do a system scan and save a logfile。記錄檔案在完成掃瞄後就會自動顯示在螢幕上。

記錄檔的首多行就是系統的一些資料、掃瞄工具資料、掃瞄時間等等,應該不難明白。再下方的是Running Processes,它下方記錄著電腦執行中的處理程序。由於有部份的病毒或木馬會顯示於此,仔細分析正在執行的處理程序,可能會發現不該出現的處理程序。要注意在清殺任意可疑程式都要小心,因為這可能會破壞系統正常運作。

在正執行程序下方記載的,是其他系統的資料。包括瀏覽器輔助物件、隨系統載入程式等。這些設定都可能透露了惡意程式和病毒的行蹤。它們每行開首也有一個獨特的編號,編號就代表著不同的資料。以下的資料來自 www.merijn.org 由本人親自翻譯的。(按一下編號閱讀詳細資料)

  • R0, R1, R2, R3 - Internet Explorer 首頁/搜尋頁面 URL
  • F0, F1 - 自動載入程式
  • N1, N2, N3, N4 - Netscape/Mozilla 首頁/搜尋頁面 URL
  • O1 - Hosts 檔案重新定向
  • O2 - 瀏覽器輔助物件(Browser Helper Object , BHO)
  • O3 - Internet Explorer 工具列
  • O4 - 由系統登錄自動載入的程式
  • O5 - IE 選項圖示(不顯示於控制台)
  • O6 - IE 選項(系統管理員限制存取)
  • O7 - 由系統管理員限制存取的系統登錄
  • O8 - IE右鍵選單的額外選項
  • O9 - IE主按鈕工具列的額外按鈕,或在「工具」選單的額外的選項
  • O10 - Winsock 劫持
  • O11 - 在IE「進階選項」視窗的額外組別或群組
  • O12 - IE 插件
  • O13 - IE 預設前置詞劫持 (IE Prefix hijack)
  • O14 - 重設網絡設定劫持 (Reset Web settings hijack)
  • O15 - 在可信任區的無用途網址
  • O16 - ActiveX 物件 (已下載的程式檔案)
  • O17 - Lop.com 網域劫持者
  • O18 - 多餘的協定和協定劫持者
  • O19 - 使用者樣式表劫持
在HijackThis 1.98.x 中新增以下多種新記錄:
  • O20 - AppInit_DLLs 登錄值自動執行
  • O21 - ShellServiceObjectDelayLoad 登錄鍵自動執行
  • O22 - SharedTaskScheduler 登錄鍵自動執行
  • O23 - Windows NT 服務
從這些記錄中找一些不尋常的記錄,而如何知道不尋常就需要靠經驗。一般來說,可以到處理程序查找的網站,查出這個處理程序是否為病毒或是惡意程式。若果要查出處理程序是否正常,可以到http://www.processlibrary.com/這個網站輸入處理程序名稱。